
Revolut a donné les données de centaines de clients à des pirates : comment l'arnaque avec un faux PEC s'est produite
Revolut a remis les données de compte, de passeport et de transaction de près de 700 clients à un groupe de hackers qui ont utilisé une adresse PEC piratée du ministère de l'Intérieur.
Une adresse e-mail certifiée, volée six mois plus tôt, a suffi à convaincre une banque numérique valant des milliards de remettre les passeports, les adresses résidentielles et les mouvements bancaires de centaines de personnes. C'est ce qui est arrivé à Revolut, la société anglaise devenue au fil des années un concurrent des grandes banques européennes traditionnelles, qui a été trompée par un groupe de cybercriminels et a fini par leur transmettre les données de près de 700 clients.
La tromperie du courrier électronique de la police
L'attaque n'avait pas besoin de violer les systèmes informatiques de Revolut, car les créateurs n'avaient qu'à se présenter, du moins selon ce que les auteurs eux-mêmes ont déclaré au site International Cyber Digest, avec une adresse e-mail officielle certifiée de la police italienne, préalablement compromise. Avec ce compte, ils ont envoyé une demande au siège lituanien de Revolut qui semblait provenir d'une enquête du parquet de Milan, demandant des informations sur un grand nombre de clients. Le domaine était authentique, la demande formellement motivée : Revolut, face à une telle quantité de données, n'a pas contacté directement la police pour une contre-vérification. Il a simplement répondu et a tout envoyé.
La version de Revolut
Revolut a qualifié l'épisode d'« arnaque sophistiquée » et a déclaré avoir immédiatement informé les clients impliqués, ainsi que les forces de l'ordre, les autorités de protection des données et les organismes de surveillance financière. L'entreprise affirme que ses systèmes n'ont subi aucune violation directe et que pas un seul euro n'a disparu de ses comptes. Il n’en reste pas moins que les données, oui, ont été divulguées : parmi les informations qui se sont retrouvées entre les mains des pirates figurent le nom, la date de naissance, la profession, l’adresse, les contacts, la copie du passeport ou du permis de conduire et l’image du visage recueillie lors de l’ouverture du compte. Revolut a précisé que les données biométriques réelles ne seraient pas impliquées.
'; var fallbackTriggered = faux ; var timeoutId = null ; function renderTaboolaFallback(reason) { if (fallbackTriggered) return ; fallbackTriggered = vrai ; si (timeoutId) { clearTimeout (timeoutId); timeoutId = nul ; } console.log('(ADV) Rendu de secours Taboola. Raison :', raison); root.innerHTML = ''; window._taboola.push({ mode : 'thumbnails-300×250', conteneur : taboolaDivId, placement : 'Widget milieu d'article 300×250', target_type : 'mix' }); // Si votre intégration Taboola le nécessite, décommentez : // window._taboola.push({ flush: true }); } googletag.cmd.push(function () { console.log('(ADV) GPT init', gptDivId); var gptSlot = googletag .defineSlot('/22142119198/greenme.it/roller', (300, 250), gptDivId) .addService(googletag.pubads()); googletag.pubads (). event.lineItemId }); if (fallbackTriggered) return ; if (event.isEmpty) { renderTaboolaFallback('gpt-empty'); googletag.enableServices();
Qui sont les clients concernés
Le groupe qui revendique la responsabilité de l'attaque s'appelle IAmNotAVillain et a ouvert un site pour faire connaître le matériel volé, en diffusant également quelques extraits sur Telegram. Selon ce que les hackers eux-mêmes ont déclaré à International Cyber Digest, la majorité des clients impliqués étaient suisses et français, mais les données incluent également des résidents d'une trentaine d'autres pays, de l'Italie au Royaume-Uni. Parmi les noms qui ont émergé figurent le footballeur barcelonais Georges Mikautadze, le joueur de tennis kazakh Alexandr Shevchenko et, selon le Financial Times, l'ancien PDG de Mt. Gox, Mark Karpelès. Le nombre de personnes touchées, 680 selon les sources recueillies par certains journaux spécialisés, n'a pas été confirmé par Revolut. Les pirates informatiques réclament quant à eux une rançon de 10 000 bitcoins, soit environ 673 millions d'euros au taux de change actuel.
La réclamation : six mois d'accès et 147 gigaoctets volés
Les pirates affirment avoir lancé l'opération il y a six mois, en compromettant un compte avec le domaine @pec.interno.it appartenant à la police italienne, probablement la police. De là, ils auraient volé 147 gigaoctets de documents, notamment des documents internes, des agendas et des informations personnelles sur les employés. Pour le démontrer, ils ont publié quelques captures d'écran des en-têtes des e-mails, encore une fois rapportées par International Cyber Digest.
'; var fallbackTriggered = faux ; var timeoutId = null ; function renderTaboolaFallback(reason) { if (fallbackTriggered) return ; fallbackTriggered = vrai ; si (timeoutId) { clearTimeout (timeoutId); timeoutId = nul ; } console.log('(ADV2) Render Taboola fallback. Reason:', Reason); root.innerHTML = ''; window._taboola.push({ mode : 'thumbnails-300×250', conteneur : taboolaDivId, emplacement : 'Widget milieu d'article 300×250-2', target_type : 'mix' }); } googletag.cmd.push(function () { console.log('(ADV2) GPT init', gptDivId); var gptSlot = googletag.pubads().getSlots().find(function(s) { return s.getSlotElementId() === gptDivId; }); if (!gptSlot) { console.warn('(ADV2) Slot not found:', gptDivId); renderTaboolaFallback('slot-not-found'); return; } googletag.pubads().addEventListener('slotRenderEnded', function (event) { if (event.slot !== gptSlot) return; console.log('(ADV2) slotRenderEnded', { isEmpty: event.isEmpty, size: event.size, warnerId : event.advertiserId, CampaignId : event.campaignId, lineItemId : event.lineItemId } ; if (fallbackTriggered) return ; if (timeoutId) { clearTimeout(timeoutId } ); console.log('(ADV2) GPT a diffusé une création');
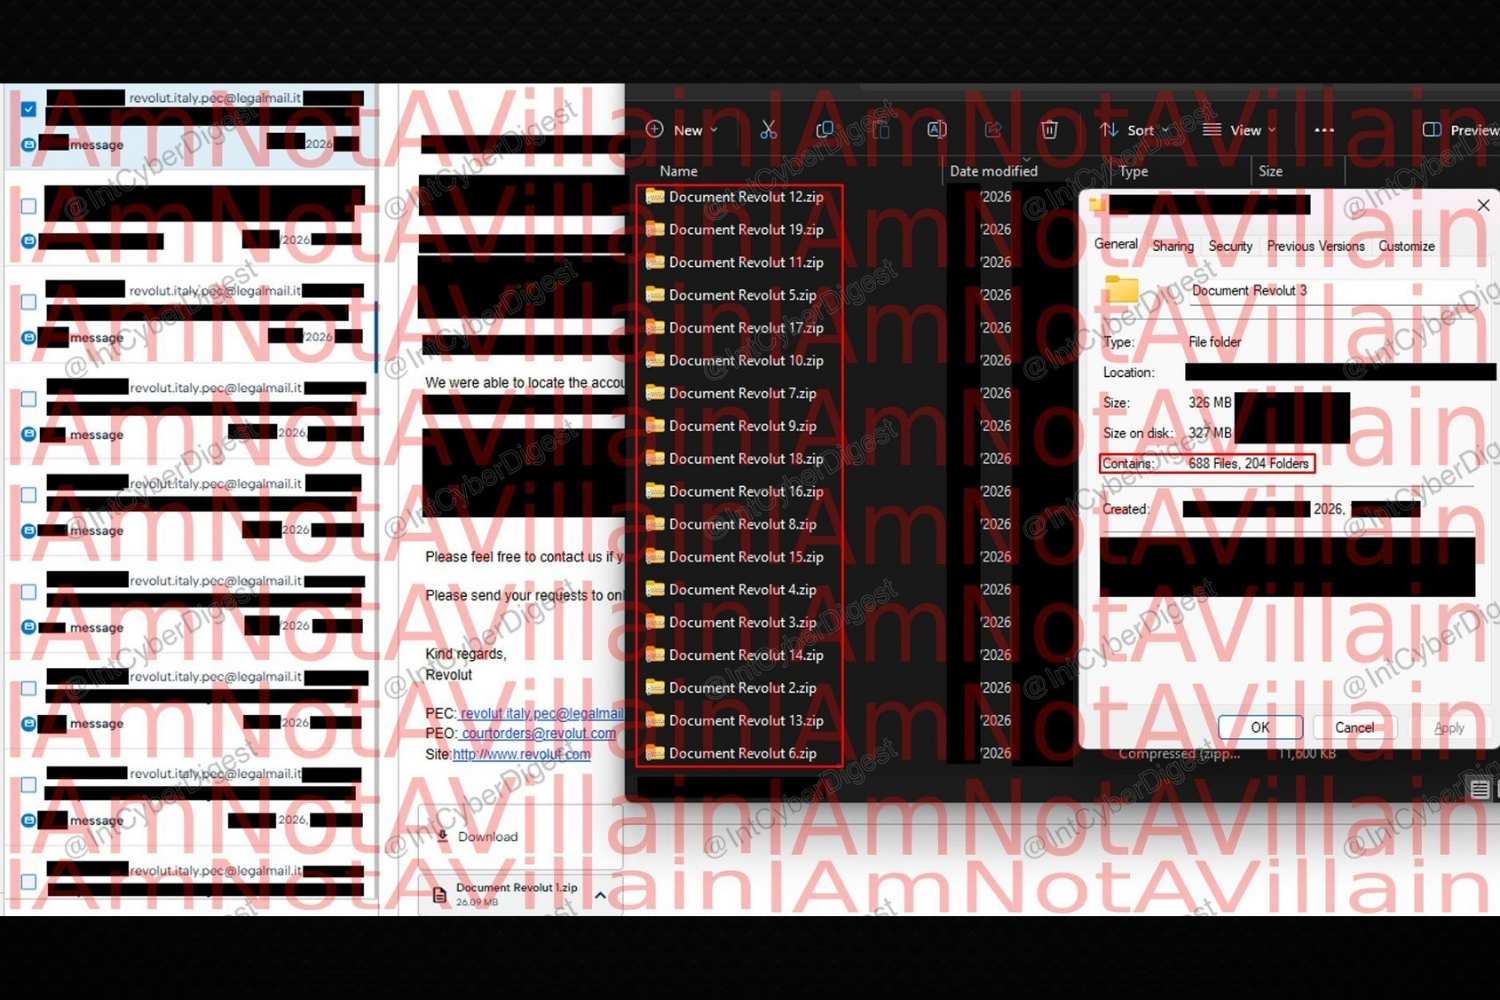
Ni le ministère de l'Intérieur ni l'Agence nationale de cybersécurité n'ont publié de déclarations à ce sujet.
L’instrument juridique utilisé comme cheval de Troie
Le mécanisme utilisé porte un nom technique, décision d'enquête européenne, et est l'instrument prévu par une directive européenne de 2014 qui oblige les banques à fournir des données aux forces de l'ordre et aux organismes gouvernementaux des autres États membres. C’est précisément l’automatisme de cette obligation, destinée à accélérer la coopération judiciaire entre les pays de l’UE, qui est devenu le défaut qui a permis le vol.


