Revolut, les données de centaines de clients en vente pour 300 mille dollars : les hackers ciblent désormais les titulaires de comptes
Affaire Revolut, IAmNotAVillain met en vente les données de 700 clients pour 300 mille dollars, après que la rançon de 3 millions soit tombée dans l'oreille d'un sourd. Et il s’adresse aux titulaires de comptes.
Trois cent mille dollars, négociables, en Monero ou Bitcoin. C'est ce que coûte l'archive contenant les données de 700 clients Revolut, selon l'annonce parue le 23 septembre sur un forum fréquenté par les cybercriminels. L'annonce porte la signature de Je ne suis pas un méchantle groupe qui revendique le coup d’État contre la fintech britannique. Le site français FrenchBreaches l'a documenté, qui précise ne pas pouvoir vérifier si le lot est authentique, complet et à jour. Il y a une semaine, le prix était dix fois plus élevé et la banque aurait dû le payer.
Un dixième de la première demande
Avant l’ultimatum, il y avait eu des dossiers en série. Dans les jours qui ont suivi la découverte de l’arnaque, comme l’avait rapporté International Cyber Digest, le groupe a commencé à publier des données sensibles sur ses clients. Parmi eux figuraient des noms connus tels que le joueur de tennis Aleksandr Shevchenko et Felix Römer, responsable des plateformes Gamdom et Skins.com. L'objectif affiché était un paiement de Revolut. La menace était de diffuser davantage de messages, davantage de données et de détails sur le travail interne de l'équipe de la banque. Les hackers accusaient alors la fintech d’avoir transféré des informations sensibles vers des pays hors de sa juridiction et d’avoir traité la vie privée avec négligence. La chaire, il faut le dire, n’est pas la plus crédible.
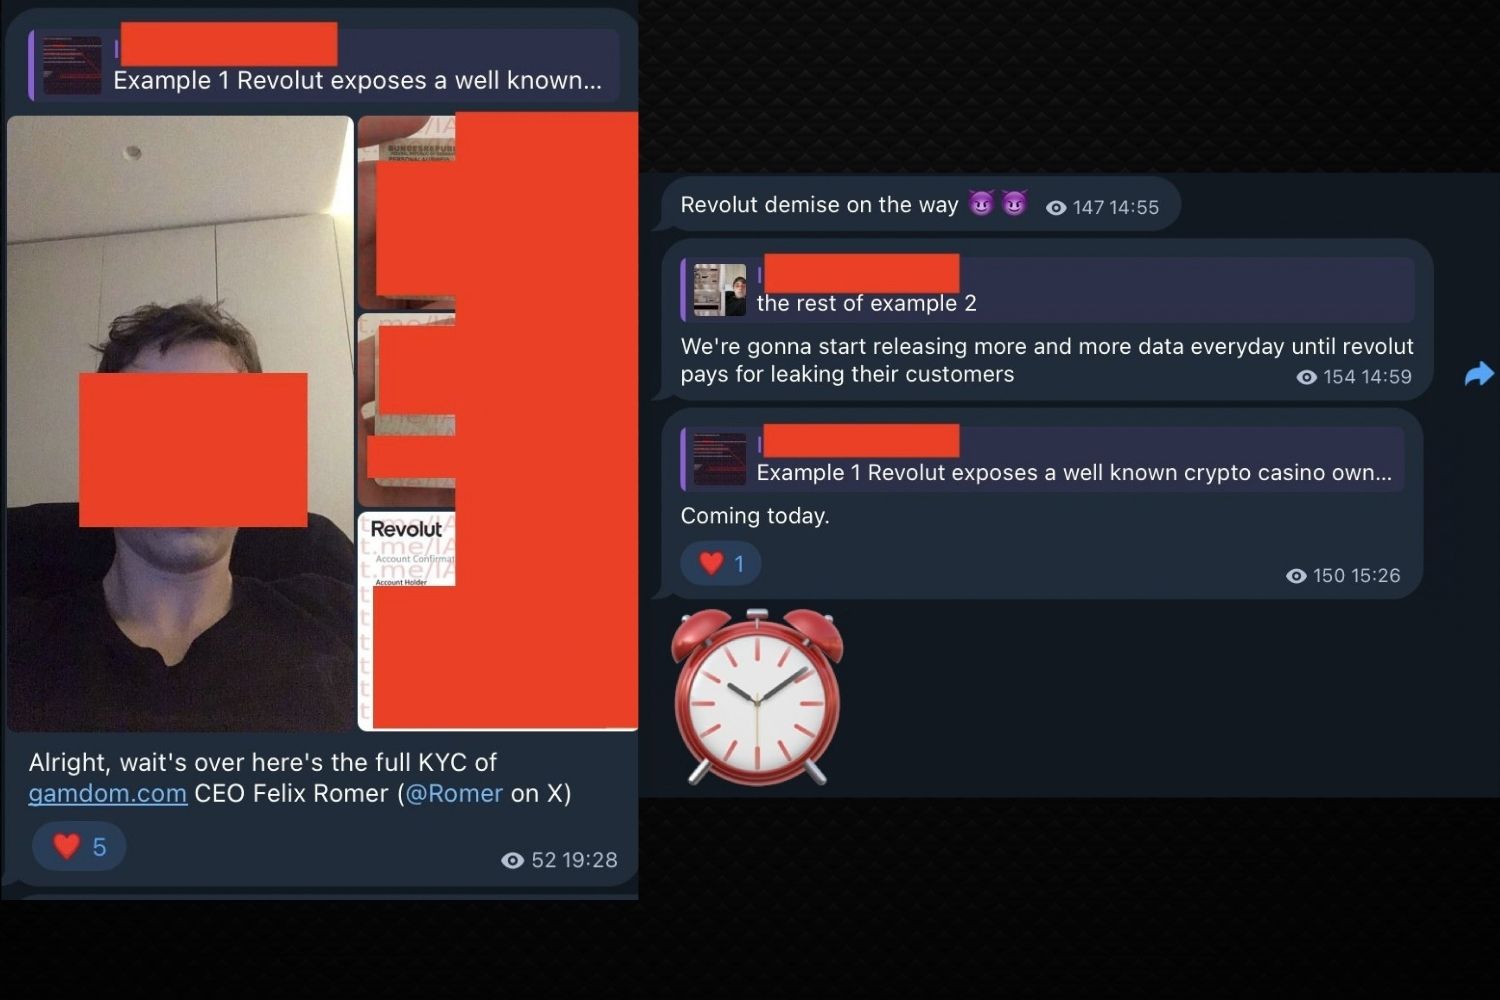
Le 16 septembre, l'ultimatum est arrivé, publié en ligne avec un compte à rebours : 6 000 Monero, soit environ 3 millions de dollars, à payer dans les 24 heures. Autrement, les données auraient fini par être vendues à d’autres organisations criminelles. C'est ce qu'a rapporté le Financial Times, auquel les auteurs avaient également envoyé une vidéo de soixante secondes dans laquelle ils faisaient défiler des passeports, des permis de conduire, des photos de vérification et des historiques de transactions. Revolut a toujours affirmé n’avoir reçu aucun contact ou demande direct. Le délai a expiré sans réponse publique et la liste de prix a été ajustée. Dans l'annonce du 23 septembre, le vendeur décrit la marchandise avec la précision d'un catalogue. Il existe des documents d'identité recto et verso et des selfies utilisés pour la reconnaissance. On y retrouve les coordonnées, les coordonnées bancaires et l’historique des virements, dépôts et retraits, y compris les mouvements en cryptomonnaies. Le groupe présente les clients impliqués comme des particuliers fortunés, appelés baleines de crypto-monnaie, et prétend avoir également des noms bien connus dans son dossier. Sur parole, bien sûr.
'; var fallbackTriggered = faux ; var timeoutId = null ; function renderTaboolaFallback(reason) { if (fallbackTriggered) return ; fallbackTriggered = vrai ; si (timeoutId) { clearTimeout (timeoutId); timeoutId = nul ; } console.log('(ADV2) Render Taboola fallback. Reason:', Reason); root.innerHTML = ''; window._taboola.push({ mode : 'thumbnails-300×250', conteneur : taboolaDivId, emplacement : 'Widget milieu d'article 300×250-2', target_type : 'mix' }); } googletag.cmd.push(function () { console.log('(ADV2) GPT init', gptDivId); var gptSlot = googletag.pubads().getSlots().find(function(s) { return s.getSlotElementId() === gptDivId; }); if (!gptSlot) { console.warn('(ADV2) Slot not found:', gptDivId); renderTaboolaFallback('slot-not-found'); return; } googletag.pubads().addEventListener('slotRenderEnded', function (event) { if (event.slot !== gptSlot) return; console.log('(ADV2) slotRenderEnded', { isEmpty: event.isEmpty, size: event.size, warnerId : event.advertiserId, CampaignId : event.campaignId, lineItemId : event.lineItemId } ; if (fallbackTriggered) return ; if (timeoutId) { clearTimeout(timeoutId } ); console.log('(ADV2) GPT a diffusé une création');
Le message aux clients
Ensuite, il y a le dernier geste, qui change la nature de l’extorsion. Selon des reconstitutions dans la presse italienne, le groupe aurait ouvert un site de fuite sur le réseau Tor, avec les visages, documents et coordonnées bancaires d'une dizaine de titulaires de comptes. Grâce à de nouveaux canaux, Telegram s'adresse désormais directement aux clients concernés, avec la promesse de restituer les données à ceux qui paient et de ne pas les diffuser davantage. En d’autres termes, la banque sort du rôle d’interlocuteur. Des centaines de personnes fortunées prennent sa place, chacune avec ses relevés bancaires entre les mains des maîtres chanteurs.
Du PEC de Reggio de Calabre au Garant
Personne, faut-il le rappeler, n'a pénétré par effraction dans les serveurs de Revolut. Comme nous vous l'avons dit, c'est la banque elle-même qui a livré les données. Le 12 septembre, dans une déclaration à TechCrunch, Revolut a admis avoir reçu des demandes frauduleuses provenant d'une adresse e-mail appartenant au domaine légitime d'une agence gouvernementale et avoir transmis des informations sensibles à un tiers non autorisé. Il a qualifié cela d'arnaque sophistiquée par usurpation d'identité et a assuré que les systèmes et les fonds des clients n'étaient pas touchés.
'; var fallbackTriggered = faux ; var timeoutId = null ; function renderTaboolaFallback(reason) { if (fallbackTriggered) return ; fallbackTriggered = vrai ; si (timeoutId) { clearTimeout (timeoutId); timeoutId = nul ; } console.log('(ADV3) Render Taboola fallback. Reason:', Reason); root.innerHTML = ''; window._taboola.push({ mode : 'thumbnails-300×250', conteneur : taboolaDivId, emplacement : 'Widget milieu d'article 300×250-3', target_type : 'mix' }); } googletag.cmd.push(function () { console.log('(ADV3) GPT init', gptDivId); var gptSlot = googletag.pubads().getSlots().find(function(s) { return s.getSlotElementId() === gptDivId; }); if (!gptSlot) { console.warn('(ADV3) Slot not found:', gptDivId); renderTaboolaFallback('slot-not-found'); return; } googletag.pubads().addEventListener('slotRenderEnded', function (event) { if (event.slot !== gptSlot) return; console.log('(ADV3) slotRenderEnded', { isEmpty: event.isEmpty, size: event.size, warnerId : event.advertiserId, CampaignId : event.campaignId, lineItemId : event.lineItemId } ; if (fallbackTriggered) return ; if (timeoutId) { clearTimeout(timeoutId } ); console.log('(ADV3) GPT a diffusé une création');
Les hackers ont donné leur version au Financial Times. Pendant des mois, ils se seraient fait passer pour des forces de l'ordre italiennes et auraient utilisé le PEC. Les cibles étaient ce qu’on appelle les baleines à crypto-monnaie, choisies à l’avance grâce à une analyse de la blockchain. La boîte aux lettres compromise appartenait à la préfecture de Reggio de Calabre et le parquet calabrais a ouvert une enquête. La Police postale et la Direction nationale antimafia et antiterroriste s'en occupent également. Le groupe affirme ensuite avoir volé 147 Go de données imputables au ministère de l'Intérieur, même si jusqu'à présent aucune vérification officielle ne l'a confirmé.
Le 18 septembre, le Garant de la protection des données personnelles est intervenu. Il a demandé aux banques de rechercher dans leurs systèmes les communications « anormales » provenant de la même boîte de réception. Elle a alors entamé un échange d'informations avec les autorités lituaniennes, car la société principale du groupe Revolut est basée en Lituanie, et a consulté le ministère de l'Intérieur pour comprendre si d'autres institutions avaient été concernées. Dans la note, l'Autorité écrit que l'affaire a mis en évidence « certains côtés faibles » des PEC officielles. Nous verrons dans les prochains jours comment l’histoire va continuer.